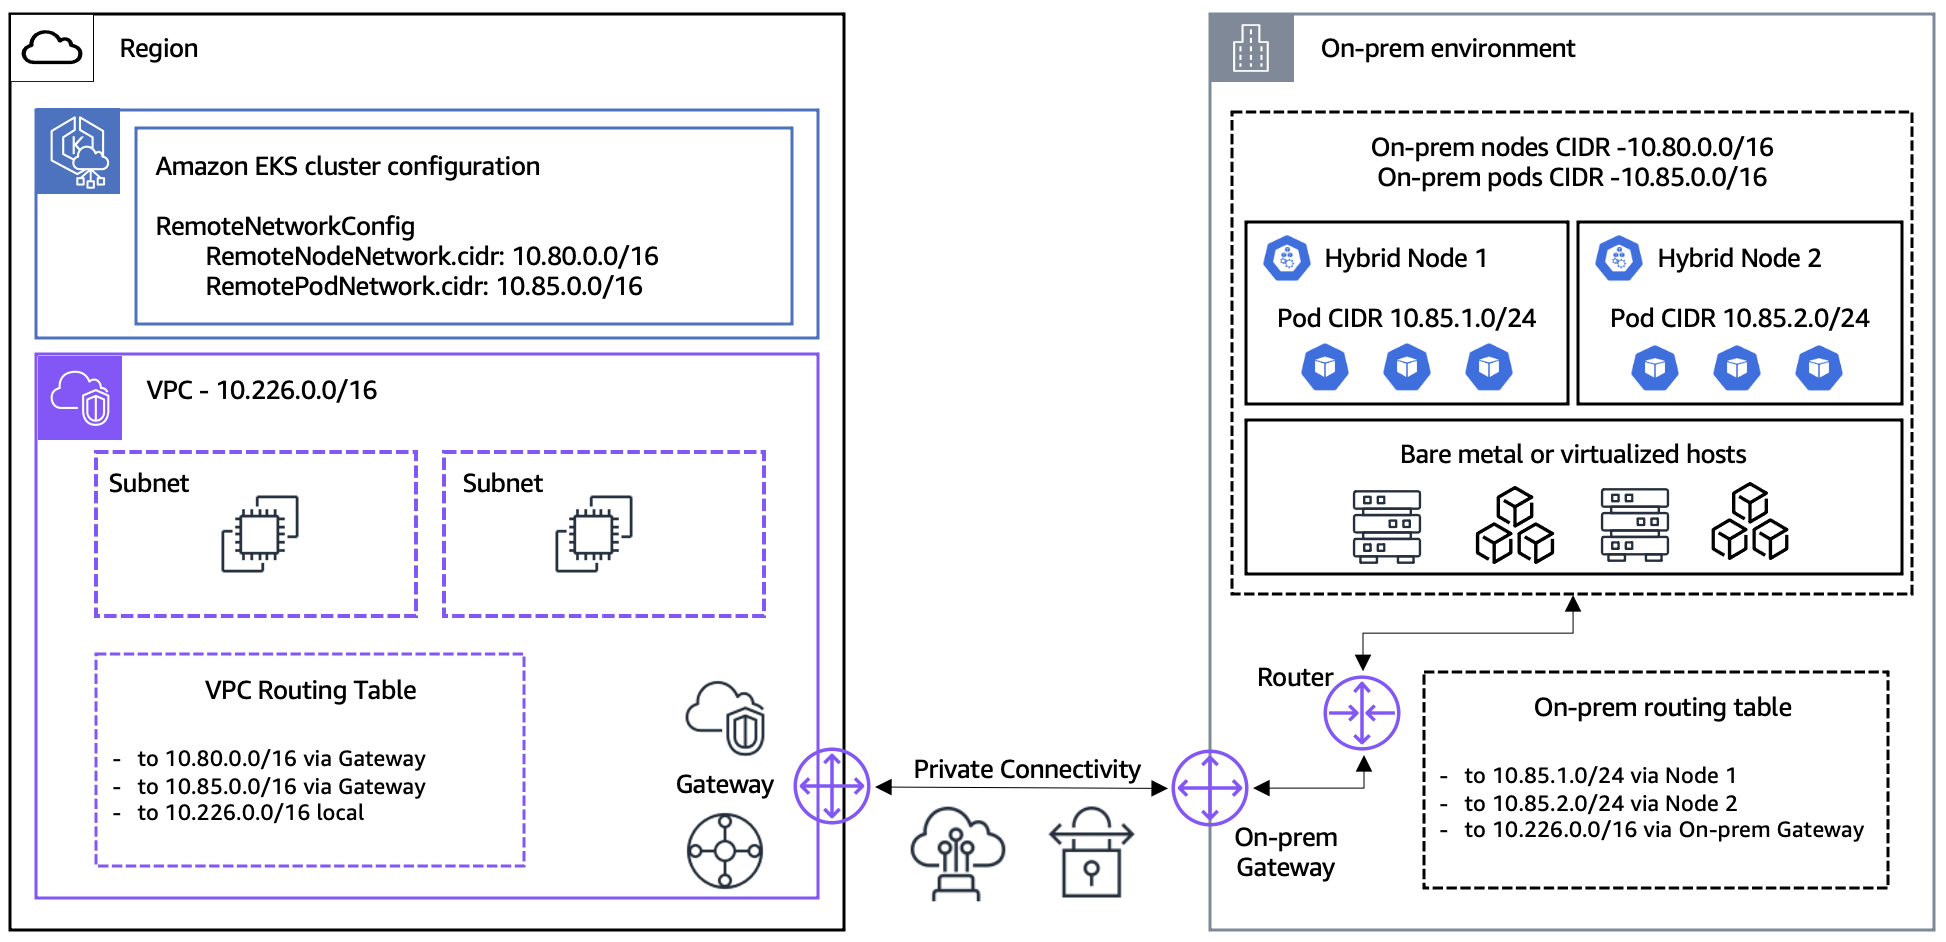
그림의 Gateway = VGW/TGW 같은 사설 연결 게이트웨이입니다. 뒤에 나올 Hybrid Nodes Gateway와는 다른 물건입니다.
사설 연결
Direct Connect 또는 Site-to-Site VPN. 공용 인터넷 경로와 사설 경로를 구분해 설계
권장 품질
대역폭 ≥100 Mbps, RTT ≤200 ms (AWS 일반 권장, 보장값 아님)
양방향 route
VPC → remote node/Pod CIDR, 온프렘 → VPC CIDR. 한쪽만 있으면 join 후 logs/exec가 막힘
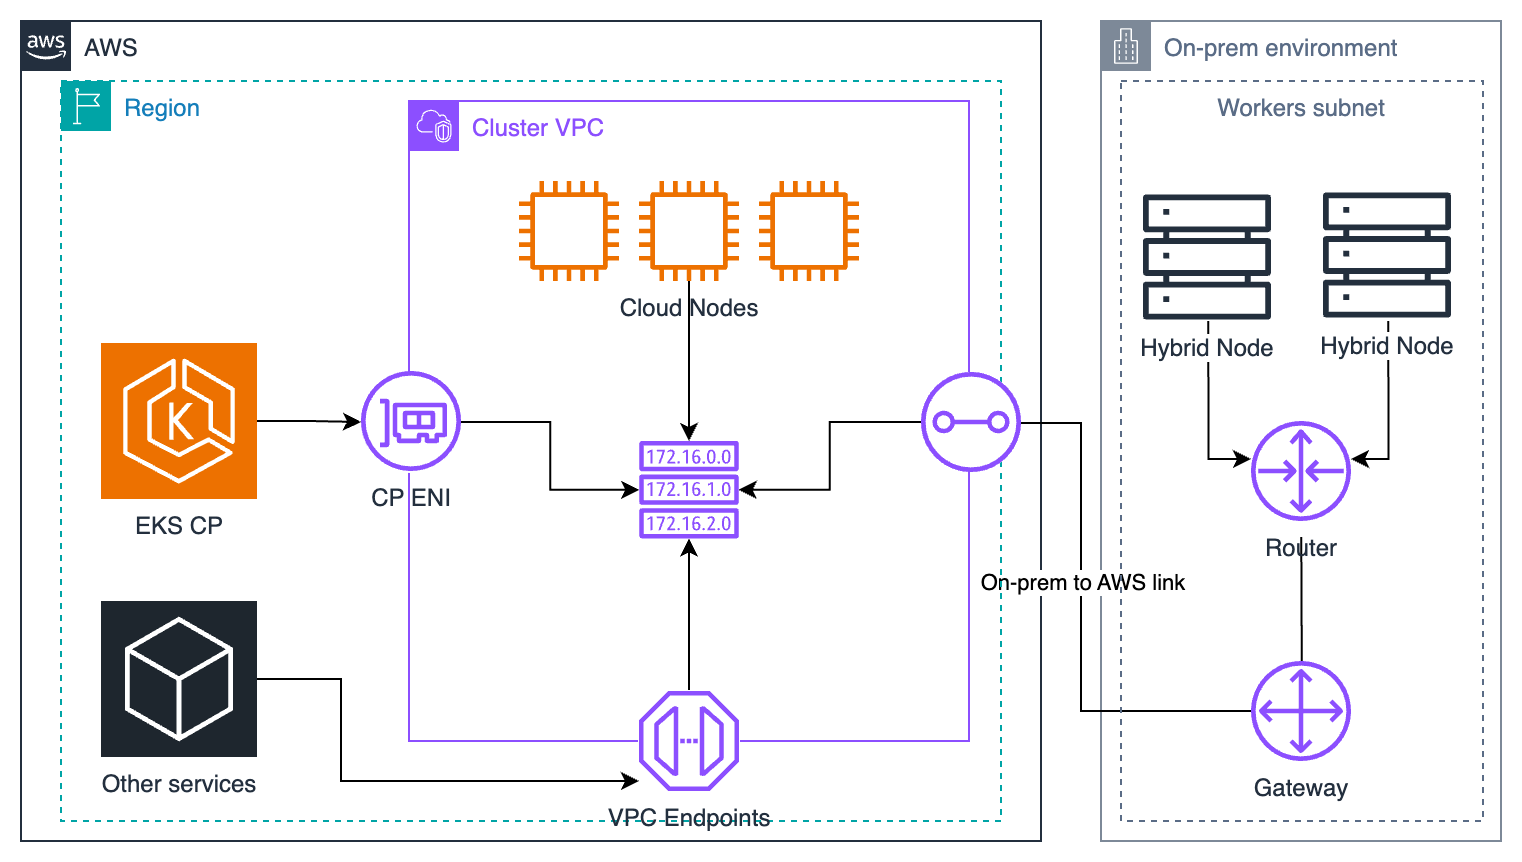
그림 속 Gateway도 사설 연결 게이트웨이입니다 (Hybrid Nodes Gateway 아님).
온프렘이 연다 (outbound)
kubelet, Pod → Kubernetes API, TCP 443. 노드가 먼저 연결을 시작
AWS가 연다 (inbound)
CP → kubelet TCP 10250 (logs/exec/port-forward), CP → webhook Pod의 실제 설정 port
응답 허용 ≠ 신규 inbound 허용
443 세션의 stateful return이 10250 신규 연결을 열어 주지 않음. 별도 방화벽 규칙 필요
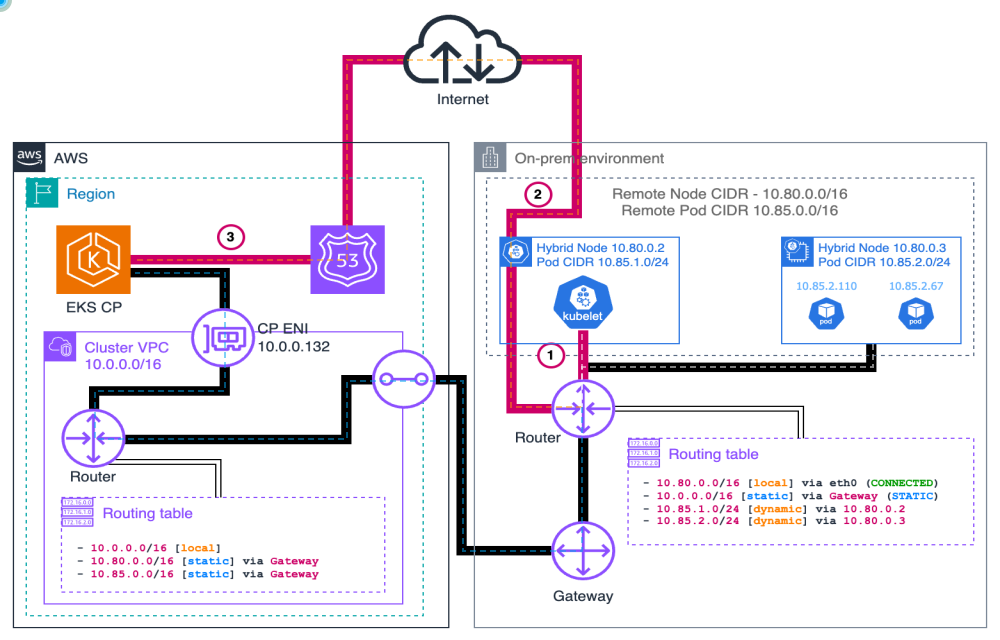
public/private 중 하나를 선택: 경로가 다르므로 endpoint 설정에 따라 방화벽, DNS가 달라집니다. EKS 관리 PrivateLink(
eks)와 Kubernetes API endpoint는 별개입니다.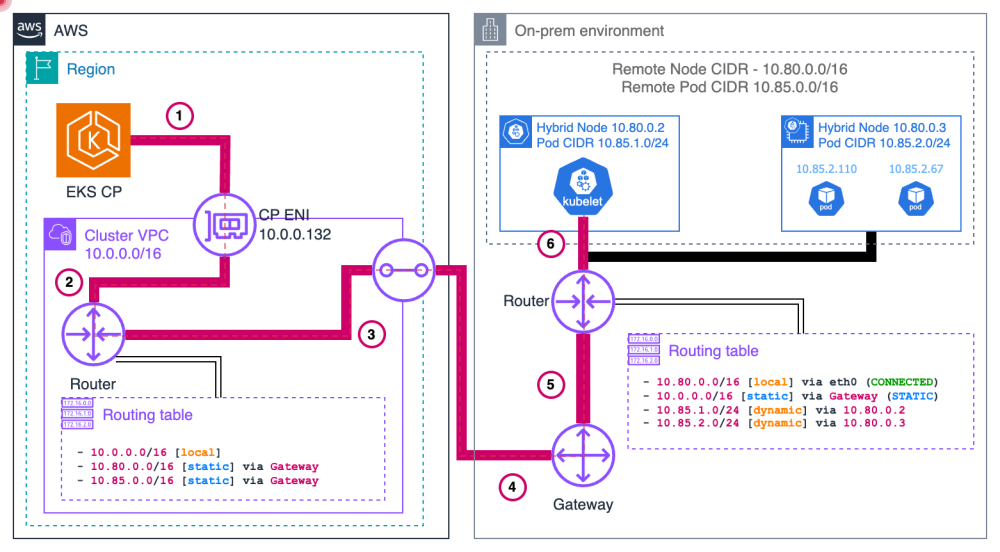
보고된 node IP의 TCP 10250으로 CP ENI에서 접속합니다. return route, 방화벽, kubelet 인증이 모두 필요하고, logs/exec/port-forward에 쓰입니다.
한 줄 정리
443은 온프렘이 열고, 10250은 CP가 엽니다, 같은 노드라도 방화벽 규칙의 방향이 다릅니다.
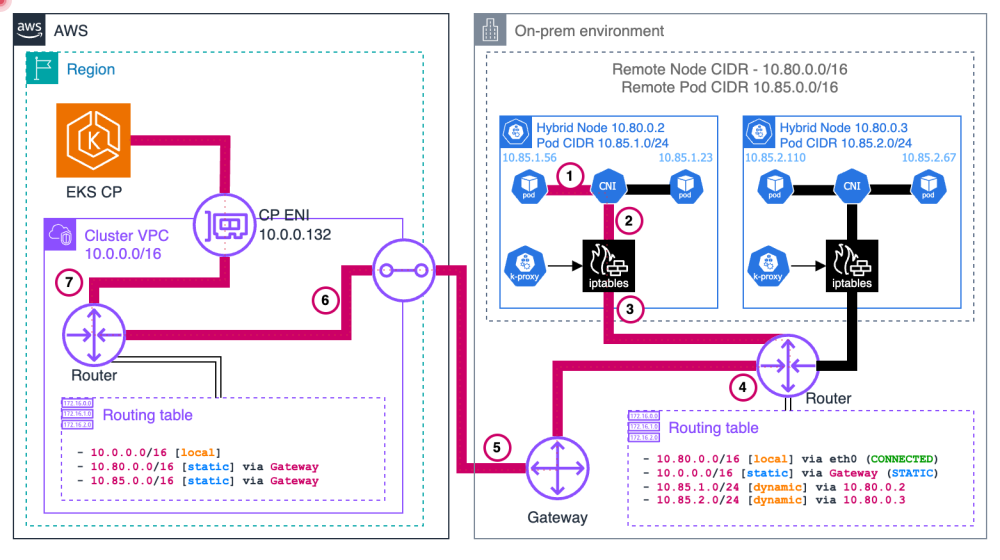
그림은 kube-proxy/iptables 기준의 설명용입니다. Cilium eBPF kube-proxy replacement에서는 처리 방식이 다르고, 번호도 보편적 hook 순서가 아닙니다.
SNAT 있음
응답이 node 주소로 돌아오고 conntrack이 역변환. Pod CIDR return route 불필요
SNAT 없음
Pod 주소 그대로 나가므로 VPC → Pod CIDR return route 필요 (routable Pod 설계)
Service IP를 쓰는 Pod는 선택한 API endpoint로의 Service 변환이 먼저 일어남
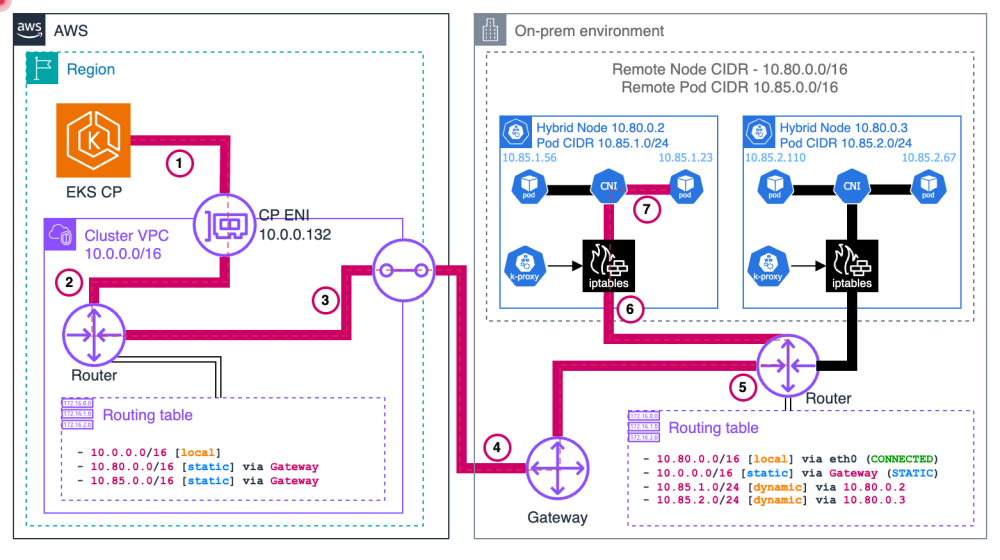
Pod CIDR route가 있어야 합니다. CP ENI → VPC route → 사설 연결 → 온프렘 라우터 → node → Pod. 포트는 실제 설정한 webhook port이며 "8443 이상 전체"가 아닙니다.
① VPC route
pod CIDR마다 route 1건 → Gateway leader ENI
② VXLAN
hybrid_vxlan0, VNI 2, UDP 8472 → hybrid node IP③ Cilium
VTEP decap 후 webhook Pod 전달. 응답은 CiliumVTEPConfig 경로로 반환
Gateway 설치만으로 완성되지 않습니다. remote Pod network, CP subnet route, webhook Service/endpoint/TLS, 방화벽, return path를 확인해야 합니다. Pod를 직접 라우팅해도 webhook은 지원됩니다.
affinity:
  nodeAffinity:
    requiredDuringSchedulingIgnoredDuringExecution:
      nodeSelectorTerms:
      - matchExpressions:
        - key: eks.amazonaws.com/compute-type
          operator: NotIn
          values:
          - hybrid
webhook을 cloud 노드에 두면 CP → 온프렘 Pod 경로가 필요 없습니다. Pod-template affinity 조각이며, AWS Load Balancer Controller, cert-manager 등의 webhook 배치를 검토하세요. 단 kubelet 10250 inbound는 별개입니다.
한 줄 정리
CP가 Pod에 닿지 못하면 해당 webhook 호출이 실패합니다, Pod route를 만들거나(BGP/static/Gateway) webhook을 cloud에 두세요.
node 1
Pod A
10.85.1.x
10.85.1.x
Cilium VXLAN encap
→ UDP 8472 →
underlay (outer packet)
src node 1 IP
dst node 2 IP
dst node 2 IP
→
node 2
Cilium decap
Pod B
10.85.2.x
10.85.2.x
outer packet은 node IP로 라우팅됩니다. 캡슐화 운반만을 위해 underlay에 Pod CIDR route가 필요하지는 않습니다(같은 L2 node끼리는 router hop 없이 직접 통신할 수도 있음). IPv4 VXLAN overhead 50바이트 → MTU 1500이면 1450 예시. 이 UDP 8472는 direct routing, Gateway 두 모드 모두에서 필요합니다.

VPC, WAN, 온프렘의 Pod route가 모두 필요합니다. Pod-IP 직접 통신에는 Service 변환이 본질적으로 필요하지 않으며(그림의 kube-proxy 블록은 dataplane에 따라 다름), 요청 대상이 Service VIP일 때만 변환이 일어납니다.
 VPC
Cloud Pod
route: pod CIDR마다 → leader ENI
→
 Gateway EC2
hybrid_vxlan0VNI 2, UDP 8472


→ DX/VPN →
온프렘
Cilium (VTEP) decap
Hybrid Pod
온프렘 Pod CIDR을 VPC에서 routable하게 만들 필요가 없습니다. 반대 방향(Hybrid → VPC)은 Cilium이 CiliumVTEPConfig를 보고 VPC CIDR 목적지를 Gateway로 VXLAN 전송합니다. 상세는 "Gateway 데이터 플레인" 슬라이드.
한 줄 정리
UDP 8472는 어느 모드에서든 열려 있어야 합니다 (hybrid 노드 간 VXLAN).
① VPCCloud Pod / CP / ALB
dst = Hybrid Pod IP
dst = Hybrid Pod IP
route table
hybrid pod CIDR마다 1건 → leader ENI
(ReplaceRoute)
hybrid pod CIDR마다 1건 → leader ENI
(ReplaceRoute)
→
② Gateway leader (EC2)hybrid_vxlan0, VNI 2UDP 8472, IP 없음
CiliumNode watch →
로컬 FDB, ARP, onlink route
로컬 FDB, ARP, onlink route
→
DX/VPN
DX/VPN
③ 온프렘
Cilium agent (VTEP)
decap
decap
Hybrid Pod
역방향
leader가
CiliumVTEPConfig hybrid-gateway(tunnelEndpoint, cidr, mac)를 갱신 → Cilium이 VPC CIDR 목적지를 VXLAN으로 leader에 전송두 종류의 상태
AWS route는 pod CIDR당 1건(노드가 늘어도 그대로), 노드별 터널 정보는 각 replica가 CiliumNode watch로 로컬에서 갱신